Autor: Marcin Łobko

  • Macierz ryzyka: prawdopodobieństwo × wpływ i jej ograniczenia

    Macierz ryzyka: prawdopodobieństwo × wpływ i jej ograniczenia

    Macierz ryzyka należy do najpowszechniej stosowanych narzędzi w zarządzaniu ryzykiem, a jej prostota jest zarówno największą zaletą, jak i głównym ograniczeniem. Czy wynik 20 oznacza ryzyko dwukrotnie większe niż 10? Czy ryzyka o tym samym wyniku należy traktować jednakowo? Czy obniżenie wartości w rejestrze zawsze oznacza rzeczywiste ograniczenie ryzyka? W artykule omawiam ograniczenia modelu „prawdopodobieństwo × wpływ” oraz kierunek rozwoju metodyki uwzględniającej mechanizmy kontrolne i ryzyko rezydualne.

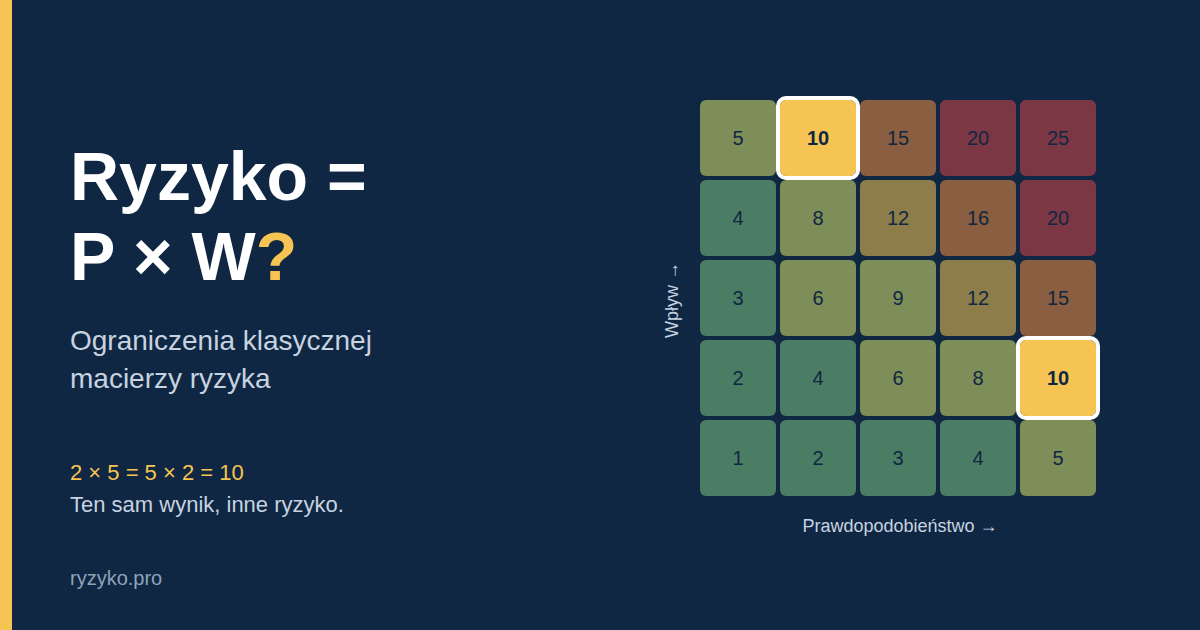
    W wielu organizacjach ocena ryzyka opiera się na macierzy: prawdopodobieństwo i wpływ ocenia się w skali od 1 do 5, a iloczyn daje wynik w przedziale 1–25. Jest on następnie przenoszony na mapę ryzyk i wykorzystywany do ustalania priorytetów. Podejście to ma uzasadnione zastosowanie, ale problemy pojawiają się wtedy, gdy wynik traktuje się jak pomiar, a nie jak rezultat przyjętej metodyki.

    Ryzyko o wartości 16 nie jest wielkością fizyczną w rodzaju temperatury. Wynika z przyjętych skal, definicji poziomów i założeń, które organizacja sama sformułowała.

    Zalety macierzy ryzyka

    Macierz pozwala uporządkować dużą liczbę ryzyk, porównać zdarzenia o różnym charakterze i wskazać te, które wymagają pierwszej reakcji. Jest też zrozumiała dla odbiorców spoza obszaru zarządzania ryzykiem, co ułatwia komunikację z zarządem i właścicielami procesów.

    W typowym ujęciu prawdopodobieństwo ocenia się od 1 (bardzo niskie) do 5 (bardzo wysokie), a wpływ od 1 (nieznaczny) do 5 (krytyczny). Zdarzenie o P = 4 i I = 5 otrzymuje wynik 20. Formalnie jest to poprawne, jednak operacja arytmetyczna sugeruje większą precyzję, niż wynika z jakości danych wejściowych.

    Skala porządkowa a skala ilorazowa – dlaczego 12 to nie trzykrotność 4

    Porównajmy dwa ryzyka:

    RyzykoPrawdopodobieństwo (P)Wpływ (I)Wynik
    A224
    B4312

    Nie można na tej podstawie stwierdzić, że ryzyko B jest trzykrotnie większe. Skale stosowane w macierzy mają charakter porządkowy: wiemy, że poziom „wysoki” jest wyższy niż „średni”, ale nie znamy odległości między nimi. Iloczyn takich wartości nie jest jednostką ryzyka, lecz narzędziem klasyfikacji. Powinien służyć do ustalania kolejności, a nie do określania łącznej ekspozycji organizacji.

    Różne profile ryzyka o tym samym wyniku

    Drugie ograniczenie dotyczy równoważności różnych kombinacji. Wyniki 2 × 5 oraz 5 × 2 są identyczne, ale opisują odmienne sytuacje.

    KombinacjaCharakter zdarzeniaPrzykładAdekwatna reakcja
    P = 2, W = 5 (wynik 10)Rzadkie, o poważnych skutkachAwaria centrum danych, pożar magazynuPlany ciągłości działania, odporność organizacji
    P = 5, W = 2 (wynik 10)Częste, o niewielkich stratachDrobne błędy przy wprowadzaniu danychAutomatyzacja, wzmocnienie kontroli w procesie

    Jeżeli oba ryzyka trafiają do tej samej kategorii i podlegają tym samym zasadom postępowania, tracimy informację istotną dla wyboru reakcji.

    Ryzyko inherentne a rezydualne – różnice

    Kolejnym etapem rozwoju metodyki jest rozróżnienie ryzyka inherentnego, czyli przed uwzględnieniem mechanizmów kontrolnych, oraz ryzyka rezydualnego, czyli pozostającego po ich uwzględnieniu. Ryzyko ocenione na P = 4, W = 5 (wynik 20) może po wdrożeniu kontroli spaść do P = 2, W = 5 (wynik 10).

    Kluczowe jest uzasadnienie tej zmiany. Jeżeli obniżenie prawdopodobieństwa wynika z rzetelnej oceny skuteczności kontroli, ocena jest wiarygodna. Jeżeli natomiast wartość zmniejszono wyłącznie dlatego, że istnieje odpowiednia procedura, zmienił się zapis w rejestrze, ale niekoniecznie poziom ryzyka.

    Istnienie kontroli a jej skuteczność

    Procedura może być spisana, zatwierdzona i udostępniona pracownikom, a mimo to nie być stosowana. Dlatego ocena mechanizmów kontrolnych powinna obejmować trzy odrębne elementy: istnienie kontroli, jakość jej projektu oraz skuteczność działania w praktyce. Dopiero ten ostatni element pozwala określić, w jakim stopniu ryzyko zostało faktycznie ograniczone. Ocena ta powinna opierać się na dowodach, takich jak wyniki testów, przeglądów, audytów czy monitoringu, a nie wyłącznie na deklaracji właściciela procesu.

    Czy jedna macierz ryzyka wystarczy?

    W wielu organizacjach stosuje się jedną macierz dla wszystkich kategorii ryzyka. Tymczasem strata finansowa może być wyrażona w jednostkach pieniężnych, skutki reputacyjne są trudniejsze do skwantyfikowania, a ryzyka dotyczące bezpieczeństwa osób rządzą się jeszcze innymi zasadami. Skale wpływu powinny odzwierciedlać charakter danego ryzyka. W przeciwnym razie porównujemy wielkości, które nie są ze sobą współmierne.

    Macierz ryzyka jako element procesu decyzyjnego

    Celem zarządzania ryzykiem nie jest mapa ryzyk, lecz wsparcie decyzji. Zarząd powinien dysponować informacją o tym, jakie ryzyka zagrażają realizacji celów, które z nich przekraczają przyjęty apetyt na ryzyko, jakie zabezpieczenia funkcjonują i jak skutecznie działają, jaka jest ekspozycja rezydualna, jakie działania należy podjąć, kto za nie odpowiada oraz kiedy ocena zostanie zweryfikowana. Macierz może uporządkować część tych informacji, ale nie zastępuje pozostałych.

    W kierunku dojrzalszego modelu zarządzania ryzykiem

    Dojrzałość systemu zarządzania ryzykiem przejawia się w tym, że punktowa ocena przestaje być punktem wyjścia dyskusji. Podstawą stają się pytania: co może się wydarzyć, jakie byłyby konsekwencje, jak prawdopodobne jest to zdarzenie, jakie środki ograniczające zastosowano, czy działają one skutecznie oraz czy ryzyko rezydualne mieści się w apetycie na ryzyko. Punkty pozostają użytecznym skrótem, ale nie zastępują analizy.

    Podsumowanie

    Formuła „prawdopodobieństwo × wpływ” jest sensownym punktem wyjścia, lecz nie stanowi pełnego modelu zarządzania ryzykiem. Jej wartość polega na porządkowaniu informacji i wspieraniu priorytetyzacji, a główne ograniczenie na pozornej precyzji wynikającej z liczbowego zapisu ocen. Macierz powinna rozpoczynać analizę, a nie ją kończyć. Celem nie jest uzyskanie liczby, lecz podjęcie lepszej decyzji.

    Najważniejsze wnioski

    • Wynik macierzy ryzyka służy do klasyfikacji i ustalania kolejności, a nie do mierzenia ryzyka.
    • Ten sam wynik liczbowy może oznaczać zupełnie różne profile ryzyka i wymagać różnych reakcji.
    • Obniżenie ryzyka rezydualnego musi wynikać z udokumentowanej skuteczności kontroli, a nie z samego istnienia procedury.
    • Macierz jest początkiem analizy, a nie jej końcem.

    Marcin Łobko– prawnik, finasista, obecnie audior wewnętrzny, risc manager. Zapraszam do kontaktu.
  • Narzędzia do identyfikacji ryzyka w zarządzaniu – skuteczne metody

    Narzędzia do identyfikacji ryzyka w zarządzaniu – skuteczne metody

    Identyfikacja ryzyka jest fundamentalnym elementem zarządzania ryzykiem. Polega ona na określeniu potencjalnych zagrożeń, które mogą negatywnie wpłynąć na realizację celów organizacji. Istnieje wiele narzędzi, które mogą ułatwić ten proces i zwiększyć jego skuteczność.

    Najpopularniejsze narzędzia do identyfikacji ryzyka to:

    • Burza mózgów: Jest to prosta i efektywna metoda, która polega na generowaniu jak największej liczby pomysłów na potencjalne zagrożenia. W burzy mózgów mogą uczestniczyć osoby z różnych działów organizacji, co pozwala na uzyskanie szerokiej perspektywy.
    • Wywiad: Polega na rozmawianiu z ekspertami w danej dziedzinie, którzy mogą udzielić cennych informacji na temat potencjalnych zagrożeń. Wywiady można przeprowadzić w formie ustnej lub pisemnej.
    • Ankiety: Są to narzędzia, które pozwalają na zebranie informacji od dużej liczby osób. Ankiety mogą być anonimowe lub imienne, a ich wyniki mogą być zbadane statystycznie.
    • Listy kontrolne: Są to gotowe zestawy pytań dotyczących potencjalnych zagrożeń. Listy kontrolne mogą być opracowane przez samą organizację lub zakupione od zewnętrznych dostawców.
    • Diagramy: Istnieje wiele różnych rodzajów diagramów, które mogą być wykorzystywane do identyfikacji ryzyka. Należą do nich m.in. diagramy Ishikawa i mapy myśli.
    • Oprogramowanie: Na rynku dostępnych jest wiele programów komputerowych, które ułatwiają identyfikację ryzyka. Programy te oferują szereg funkcji, takich jak możliwość tworzenia list ryzyka, oceny prawdopodobieństwa i skutków wystąpienia poszczególnych ryzyk oraz generowania raportów.

    Wybór odpowiednich narzędzi do identyfikacji ryzyka zależy od wielkości i specyfiki organizacji, a także od rodzaju prowadzonej działalności. Ważne jest, aby narzędzia były dostosowane do potrzeb organizacji i łatwe w użyciu.

    Dodatkowe wskazówki dotyczące identyfikacji ryzyka:

    • Zaangażuj wszystkie strony zainteresowane: Ważne jest, aby w proces identyfikacji ryzyka zaangażować wszystkie osoby, które mogą mieć wpływ na realizację celów organizacji.
    • Bądź otwarty na nowe pomysły: Nie bój się myśleć nieszablonowo i rozważać nawet najbardziej nieprawdopodobne zagrożenia.
    • Regularnie aktualizuj listę ryzyka: Świat się ciągle zmienia, dlatego ważne jest, aby regularnie aktualizować listę ryzyka o nowe zagrożenia.

    Pamiętaj, że identyfikacja ryzyka to ciągły proces. Nie można go wykonać raz na zawsze i zapomnieć o nim. Należy do niego regularnie wracać i weryfikować, czy zidentyfikowane ryzyka są nadal aktualne.

    Dodatkowe informacje:

    Inwestowanie w identyfikację ryzyka to inwestycja w przyszłość organizacji. Pozwala ono na wczesne wykrywanie potencjalnych zagrożeń i podejmowanie odpowiednich działań, aby je zminimalizować.

  • Ciągłość działania, zarządzanie ryzykiem i BIA: Wspólne budowanie odporności organizacji

    Ciągłość działania, zarządzanie ryzykiem i BIA: Wspólne budowanie odporności organizacji

    Ciągłość działania (Business Continuity Management, BCM) to proces, mający na celu zapewnienie nieprzerwanej działalności organizacji w przypadku wystąpienia zakłóceń. Obejmuje on szereg działań, takich jak:

    • Identyfikacja zagrożeń: Określanie potencjalnych zdarzeń, które mogą zakłócić działalność organizacji.
    • Ocena ryzyka: Oszacowanie prawdopodobieństwa wystąpienia każdego zagrożenia oraz jego potencjalnych skutków.
    • Opracowanie planów ciągłości działania: Ustalenie procedur postępowania w przypadku konkretnych zdarzeń.
    • Testowanie i wdrażanie planów: Regularne weryfikowanie planów i wprowadzanie niezbędnych zmian.
    • Szkolenie pracowników: Zapoznawanie pracowników z procedurami ciągłości działania.

    Zarządzanie ryzykiem jest nieodłącznym elementem procesu ciągłości działania. Pozwala ono na identyfikację, ocenę i minimalizację potencjalnych zagrożeń, które mogą zakłócić działalność organizacji.

    Analiza wpływu biznesowego (BIA) stanowi krytyczny element zarówno zarządzania ciągłością działania, jak i zarządzania ryzykiem. Polega ona na określeniu i uszeregowaniu krytycznych procesów biznesowych organizacji oraz oszacowaniu ich wrażliwości na zakłócenia.

    BIA pozwala na:

    • Skupienie się na najważniejszych procesach: Umożliwia identyfikację procesów krytycznych, których przerwanie miałoby największy wpływ na działalność organizacji.
    • Skuteczną ocenę ryzyka: Ułatwia oszacowanie potencjalnych strat finansowych i innych konsekwencji przerwania poszczególnych procesów.
    • Opracowanie ukierunkowanych planów ciągłości działania: Pozwala na skoncentrowanie zasobów na ochronie procesów krytycznych.

    Integracja BIA z zarządzaniem ryzykiem i ciągłością działania prowadzi do stworzenia kompleksowego systemu ochrony przed skutkami nieprzewidzianych zdarzeń. Pozwala to na:

    • Zwiększenie odporności organizacji: Organizacja staje się lepiej przygotowana do radzenia sobie z kryzysami.
    • Szybszy powrót do normalnej działalności: W przypadku wystąpienia zakłócenia, organizacja może szybciej wznowić działanie kluczowych procesów.
    • Zmniejszenie strat finansowych: Skuteczne zarządzanie ryzykiem i ciągłością działania pozwala na ograniczenie strat finansowych i innych negatywnych konsekwencji zakłóceń.

    Inwestowanie w zarządzanie ryzykiem, ciągłość działania i BIA to inwestycja w bezpieczeństwo i przyszłość organizacji. Pozwala ono na budowanie odporności i zapewnienie stabilności w obliczu niepewności.

    Dodatkowe informacje:

    Pamiętaj, że ciągłość działania, zarządzanie ryzykiem i BIA to współzależne elementy, które wspólnie przyczyniają się do ochrony organizacji przed skutkami nieprzewidzianych zdarzeń.

  • Zarządzanie Ryzykiem: Podstawowe Koncepcje i Metody

    Zarządzanie Ryzykiem: Podstawowe Koncepcje i Metody

    Ryzyko to niepewność związana z potencjalnymi stratami lub zyskami. Innymi słowy, jest to możliwość wystąpienia zdarzenia, które może mieć pozytywny lub negatywny wpływ na osiągnięcie założonych celów. Ryzyko jest nieodłącznym elementem każdego działania, zarówno w życiu codziennym, jak i w biznesie.

    Istnieje wiele rodzajów ryzyka, które można klasyfikować na różne sposoby, np. ze względu na źródło pochodzenia (ryzyko rynkowe, ryzyko operacyjne, ryzyko kredytowe), skutki (ryzyko straty, ryzyko utraty szansy) lub możliwość oddziaływania (ryzyko systemowe, ryzyko niesystemowe).

    Identyfikacja ryzyka jest pierwszym krokiem w procesie zarządzania nim. Polega ona na określeniu potencjalnych zagrożeń i oszacowaniu ich prawdopodobieństwa wystąpienia oraz potencjalnych skutków. Następnie należy ocenić znaczenie zidentyfikowanych ryzyk i opracować strategie ich minimalizacji lub eliminacji.

    Zarządzanie ryzykiem to proces, który ma na celu ograniczenie negatywnych skutków potencjalnych zdarzeń. Obejmuje ono szereg działań, takich jak:

    • Unikanie ryzyka: polega na rezygnacji z działań, które wiążą się z wysokim ryzykiem.
    • Zmniejszanie ryzyka: polega na wprowadzeniu zmian w celu obniżenia prawdopodobieństwa wystąpienia negatywnego zdarzenia lub ograniczenia jego skutków.
    • Transfer ryzyka: polega na przeniesieniu ryzyka na inną stronę, np. poprzez ubezpieczenie.
    • Retencja ryzyka: polega na przyjęciu ryzyka na siebie i poniesieniu odpowiedzialności za jego potencjalne skutki.

    Skuteczne zarządzanie ryzykiem pozwala na podejmowanie świadomych decyzji, ograniczenie strat i zwiększenie szans na osiągnięcie sukcesu. Jest to niezbędny element prowadzenia każdej działalności, zarówno w życiu osobistym, jak i w biznesie.

    Dodatkowe informacje:

    Pamiętaj, że ryzyko jest nieodłącznym elementem każdego działania. Nie można go całkowicie wyeliminować, ale można je skutecznie zarządzać, aby ograniczyć jego negatywne skutki i zwiększyć szanse na osiągnięcie sukcesu.

  • Czym jest MBCO czyli poziom procesu w ciągłości działania

    Czym jest MBCO czyli poziom procesu w ciągłości działania
    Gears Vector Icon

    Czym jest MBCO i co go różni od RTO

    W toku badania wpływu na biznes (BIA) jednym z elementów jest określenie minimalnego poziomu odtworzenia procesu (MBCO – Minimum Business Continuity Objective – cel minimalnej ciągłości biznesowej) w przypadku wystąpienia incydentu ciągłości działania.

    ​MBCO określa się obok celu czasu odzyskiwania (RTO). RTO określa, jak szybko chcemy odzyskać działanie procesu, ale równie ważne, jak to jak MBCO określa poziom, na którym należy je odzyskać.​​ Odtwarzanie procesu powinno polegać na przywróceniu klientowi usługi na minimalnym, akceptowalnym przez niego poziomie.

    O poziomie MBCO powinna decydować organizacja po dyskusji / porozumieniu z klientem. Ponadto należy jego poziom uwzględnić również w BIA.​
    Jeśli poziom odtworzenia jest niższy niż MBCO, może to oznaczać utratę wartości finansowej / wartości marki / reputacji organizacji.​​​​​​​

    ​​Jak ustalić poziom​​ ​MBCO?​​​

    Np.: W przypadku call center, w którym w jednym miejscu działa na raz 1000 osób – RTO ustalono na 24 godziny. Jeśli MBCO jest ustalone na 1 procent normalnej aktywności, musimy odzyskać 10 pracowników call center, co w zakresie opracowania planu ich odzyskiwania nie jest zbyt trudne. Alternatywnie, jeśli MBCO jest ustawione na 80 procent, musimy opracować plan odzyskiwania 800 pracowników w ciągu 24 godzin, co jest znacznie trudniejsze i prawdopodobnie znacznie droższe. Tak więc często poziom, na którym ustawia się MBCO, określa plan odzyskiwania, a nie RTO.

    MBCO może być również ustalone na poziomie ponad 100 procent normalnej aktywności. Np. MBCO dla infolinii klienta można ustawić na 130 procent normalnej aktywności, ponieważ podczas incydentu mogą oni odbierać więcej połączeń niż w trakcie standardowej pracy. W ten sam sposób personel techniczny IT może mieć więcej pracy podczas incydentu.

    W przypadku ustalania poziomu MBCO należy najpierw określić poziom, na którym należy odtworzyć działanie, a następnie ustalić zasoby niezbędne do osiągnięcia tego poziomu odtworzenia. Jest to o tyle ważne, że może istnieć wiele różnych sposobów osiągnięcia ustalonego MBCO, które z kolei mogą wymagać różnych poziomów zasobów. Zawsze należy najpierw określić poziom odtworzenia, a następnie określić plan i zasoby wymagane do osiągnięcia określonego MBCO. Należy również zauważyć, że w miarę upływu czasu możesz mieć wiele różnych MBCO i RTO.

    Sposoby ustalania MBCO

    Istnieje wiele różnych sposobów określania MBCO, np.:„Czynności będą przeprowadzane w 75 procentach, 50 procentach lub 25 procentach normalnego poziomu”

    „Dwuosobowa załoga pozostająca w gotowości do wykonania zadania” lub „jedna osoba w gotowości do wykonania zadania”

    „Będziemy dążyć do przywrócenia zadania w ciągu czterech dni zamiast normalnych dwóch dni”

    „Sprawdzimy generatory co trzy miesiące, a nie co miesiąc”

    „Nie przeprowadzimy zwykłych kontroli przed udzieleniem dostępu do centrum danych”.

    Jak ustalić MBCO

    Ustalając MBCO procesu należy najpierw ustalić, czy zamierzam wykonywać działania w procesie na poziomie niższym niż istniejący. Jeśli jest to możliwe należy rozważyć następujące kwestie:

    Czy mogę zmniejszyć ilość wykonywanych działań?

    Czy mogę poświęcić więcej czasu na wykonanie działań?

    Czy mogę obniżyć jakość wykonywanych działań?

    Na podstawie:

    1. Maclean-Bristol C. The minimum business continuity objective: the Cinderella of the BIA… Continuity central. Published November 5, 2015. Accessed May 2, 2021. https://www.continuitycentral.com/index.php/news/business-continuity-news/640-the-minimum-business-continuity-objective%E2%80%8B

  • Ryzyko a zagrożenie

    Ryzyko to jest potencjalny ujemny wynik; odchylenie od oczekiwanego. Zagrożenie to czynnik, który powoduje ryzyko.​1​

    Różnica

    Ryzyko to prawdopodobieństwo negatywnego wyniku, takiego jak choroba. Zagrożenie jest przyczyną ryzyka, takiego jak nawyk, który powoduje raka (np. palenie papierosów).

    Wikipedia​2​

    Zagrożenie a ryzyko – choć oba te czynniki występują równolegle, nie należy ich ze sobą utożsamiać, gdyż podobnie jak przyczyna i skutek są to dwa odrębne zjawiska. Przykładowo zagrożenie mogą stanowić zwisające z dachu duże sople, podczas gdy ryzykiem jest przebywanie lub przechodzenie w miejscu, w którym jest możliwe uderzenie przez oderwany sopel.

    Wizualizacja​3​

    Loader Loading…
    EAD Logo Taking too long?

    Reload Reload document
    | Open Open in new tab

    Pobierz [849.86 KB]

    1. 1.
      Risk vs Hazard. Simplicable. https://simplicable.com/new/risk-vs-hazard. Accessed April 28, 2019.
    2. 2.
      Zagrożenie – Wikipedia, wolna encyklopedia. Wikipedia. https://pl.wikipedia.org/wiki/Zagro%C5%BCenie. Accessed April 28, 2019.
    3. 3.
      Zagrożenie a ryzyko. European Food Safety Authority. https://www.efsa.europa.eu/sites/default/files/images/infographics/hazard-vs-risk-2016_pl.pdf. Accessed April 28, 2019.